

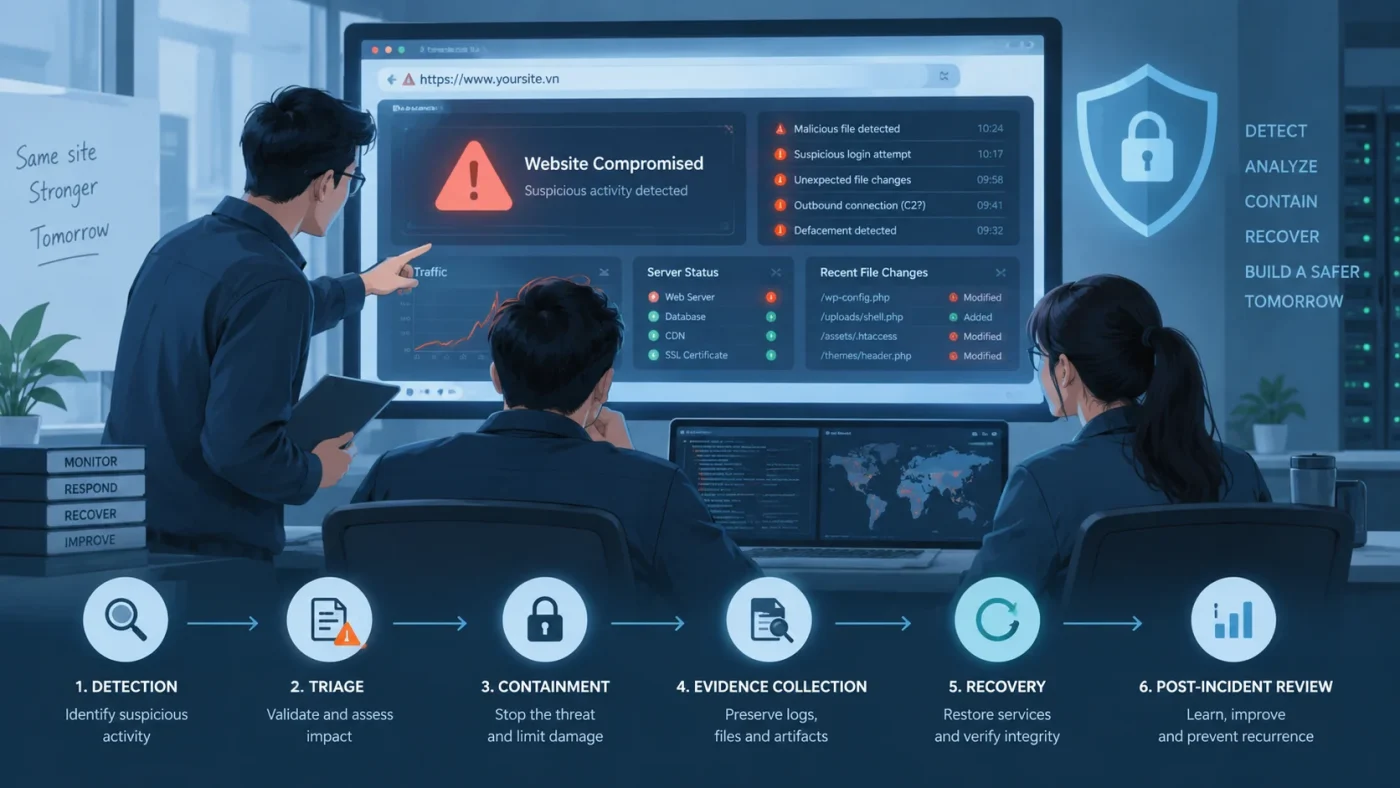
Incident Response cho website là quy trình có tổ chức để xác định, phân tích, cô lập, xử lý và phục hồi sau một sự cố bảo mật. Mục tiêu không chỉ là làm website hoạt động trở lại, mà còn phải giới hạn thiệt hại, bảo toàn bằng chứng, xác định phạm vi ảnh hưởng và giảm nguy cơ tái diễn.
Với website WordPress hoặc hệ thống web public-facing, phản ứng vội như xóa file lạ, cài lại plugin hoặc restore ngay từ backup có thể làm mất dấu vết quan trọng. Một quy trình tốt giúp đội vận hành biết việc nào cần làm trước, ai chịu trách nhiệm và điều kiện nào cho phép chuyển sang bước tiếp theo.
Incident Response khác xử lý lỗi website như thế nào?
Lỗi vận hành thường tập trung vào khôi phục tính sẵn sàng: sửa code, restart service hoặc rollback release. Security incident lại cần trả lời thêm các câu hỏi về tác nhân, quyền truy cập, dữ liệu, persistence và bằng chứng.
Một security incident có thể bắt đầu từ nhiều tín hiệu
Ví dụ: tài khoản admin xuất hiện bất thường như trong case WordPress xuất hiện Admin không xác định, file PHP thay đổi bất thường, plugin có lỗ hổng dẫn tới compromise, hoặc redirect, JavaScript injection và SEO spam malware. Những tín hiệu này cần được triage trước khi kết luận.
Nếu đang ở giai đoạn cảnh báo, hãy bắt đầu từ Security Alert Triage. Khi đã có đủ căn cứ để coi đây là một sự cố, tiếp tục với tiêu chí kích hoạt Incident Response.
Vòng đời Incident Response cho website
NIST SP 800-61 Rev. 3, bản final tháng 4/2025, đặt Incident Response trong toàn bộ hoạt động quản trị rủi ro theo CSF 2.0 thay vì coi đây là một chuỗi thao tác tách biệt. Với website, có thể chuyển cách tiếp cận đó thành một flow thực hành gồm chuẩn bị, phát hiện và phân tích, phản ứng, phục hồi rồi cải tiến.
1. Chuẩn bị và readiness
Trước incident cần có owner hệ thống, danh sách contact, backup có thể restore, log đủ dùng, quyền truy cập khẩn cấp, inventory tài sản và runbook. Khi những yếu tố này thiếu, thời gian đầu của incident thường bị tiêu tốn chỉ để tìm người, tìm log hoặc tìm credential.
Checklist riêng nằm tại Incident Response Readiness Checklist.
2. Phát hiện, triage và xác định phạm vi
Không phải alert nào cũng là incident. Đội xử lý cần xác minh tín hiệu, đánh giá confidence và tác động, sau đó xác định asset nào bị ảnh hưởng. Hai bước quan trọng là Incident Triage và xác định phạm vi ảnh hưởng. Khi cần nối request, login, file change và action theo thời gian, xem case phân tích Security Incident từ Access Log và Timeline.
3. Containment và bảo toàn evidence
Khi nguy cơ tiếp tục gây thiệt hại cao, cần containment. Mục tiêu là giảm khả năng attacker tiếp tục hoạt động nhưng không phá hủy dữ liệu cần cho điều tra. CISA khuyến nghị cân nhắc yêu cầu bảo toàn evidence, tính sẵn sàng dịch vụ, nguồn lực và thời gian containment trước khi chọn biện pháp.
Xem chi tiết cách cô lập website mà không phá hủy evidence và cách bảo toàn evidence khi website bị hack.
4. Investigation, eradication và recovery
Sau containment, đội xử lý cần thu thập log, dựng timeline, xác định entry point và cơ chế persistence trước khi loại bỏ artefact độc hại. Với WordPress, persistence có thể nằm ở Admin lạ, plugin lạ hoặc MU-plugin, PHP backdoor trong wp-config.php, .htaccess hoặc index.php, hoặc WP-Cron/database persistence gây tái nhiễm. Cleanup mà chưa tìm root cause có thể dẫn đến reinfection.
Hãy bắt đầu investigation bằng danh sách log cần thu thập. Khi đến giai đoạn phục hồi, dùng Incident Recovery Plan để kiểm soát việc đưa hệ thống trở lại production. Quy trình cleanup/restore/verification hoàn chỉnh có thể xem tại case Cleanup, Restore, Verification và bàn giao sau Malware.
Ai nên tham gia xử lý incident?
Tùy quy mô hệ thống, một incident có thể cần website owner, developer, system administrator, security operator, hosting/CDN provider và người phụ trách truyền thông hoặc pháp lý. Điều quan trọng là quyền quyết định phải được xác định trước. Quy trình phối hợp nên xác định cả audience, cadence và thông điệp; xem cách giao tiếp với khách hàng và nội bộ khi website gặp security incident.
Incident commander hoặc incident owner
Một người nên giữ vai trò điều phối: duy trì timeline, phân công action, ghi lại quyết định và xác nhận điều kiện chuyển pha. Người này không nhất thiết phải là người kỹ thuật giỏi nhất, nhưng cần có quyền điều phối và hiểu mức độ rủi ro.
Technical responders
Đội kỹ thuật thực hiện xác minh, collection, containment, eradication và recovery. Mọi thay đổi quan trọng nên có timestamp, owner, lý do và kết quả để tránh tình trạng nhiều người cùng sửa hệ thống nhưng không ai biết thay đổi nào đã xảy ra.
Những sai lầm thường làm Incident Response kém hiệu quả
- Cleanup quá sớm: xóa artefact trước khi chụp trạng thái hoặc thu thập evidence.
- Chỉ nhìn một server: bỏ qua CDN, DNS, hosting panel, email, database hoặc account có liên quan.
- Đổi mật khẩu không có chiến lược: rotate credential khi attacker vẫn còn persistence có thể khiến credential mới tiếp tục bị lộ.
- Không có tiêu chí closure: đóng incident chỉ vì website đã chạy lại.
- Không cập nhật monitoring: bỏ lỡ cơ hội biến IOC và hành vi đã quan sát thành detection mới.
Khi nào có thể coi một Incident Response là hoàn tất?
Website hoạt động trở lại chưa đủ để đóng incident. Cần xác minh containment ổn định, artefact độc hại đã được xử lý, credential rủi ro đã được rotate phù hợp, restore hoặc repair đã được kiểm chứng, monitoring sau incident đang hoạt động và corrective action đã có owner.
Sau recovery, nên dùng Incident Closure Checklist và thực hiện post-incident review để ghi nhận nguyên nhân, khoảng trống kiểm soát và hành động cải tiến. Kết quả cuối nên được ghi lại có cấu trúc trong Security Incident Report.
Nguồn tham khảo nền tảng
Khung nội dung này tham chiếu NIST SP 800-61 Rev. 3, NIST CSF 2.0 và CISA Incident Response Playbook. Đây là baseline để xây quy trình; cách triển khai cụ thể cần điều chỉnh theo kiến trúc, nghĩa vụ pháp lý và mức độ quan trọng của từng website.
Dịch vụ liên quan: Nếu bạn cần triển khai hoặc vận hành chuyên sâu, xem dịch vụ Incident Response.