Đoàn Trình Dục
Đoàn Trình Dục là tác giả nội dung trên SecureWebOps. Các bài viết tập trung vào bảo mật WordPress, giám sát an ninh website, malware/backdoor, hardening, backup/recovery và Incident Response theo hướng thực hành, có bước kiểm tra, bằng chứng, validation và rollback khi phù hợp.
DETECT
RESPOND
KEEP IT SAFE
Bài viết của Đoàn Trình Dục
Tổng hợp các bài viết, hướng dẫn và phân tích chuyên sâu từ tác giả.
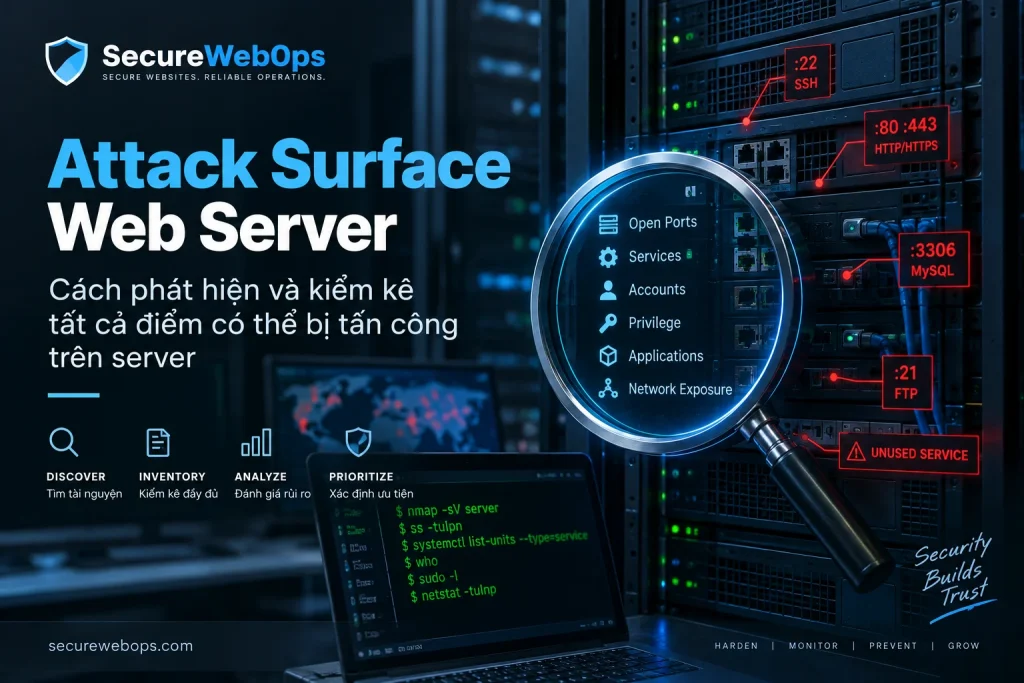
Giảm Attack Surface sau Website Hardening: Đo Before/After thực tế
Website Hardening chỉ có ý nghĩa nếu làm giảm exposure thật sự, không phải chỉ tăng số lượng cấu hình “an toàn”. Attack surface…
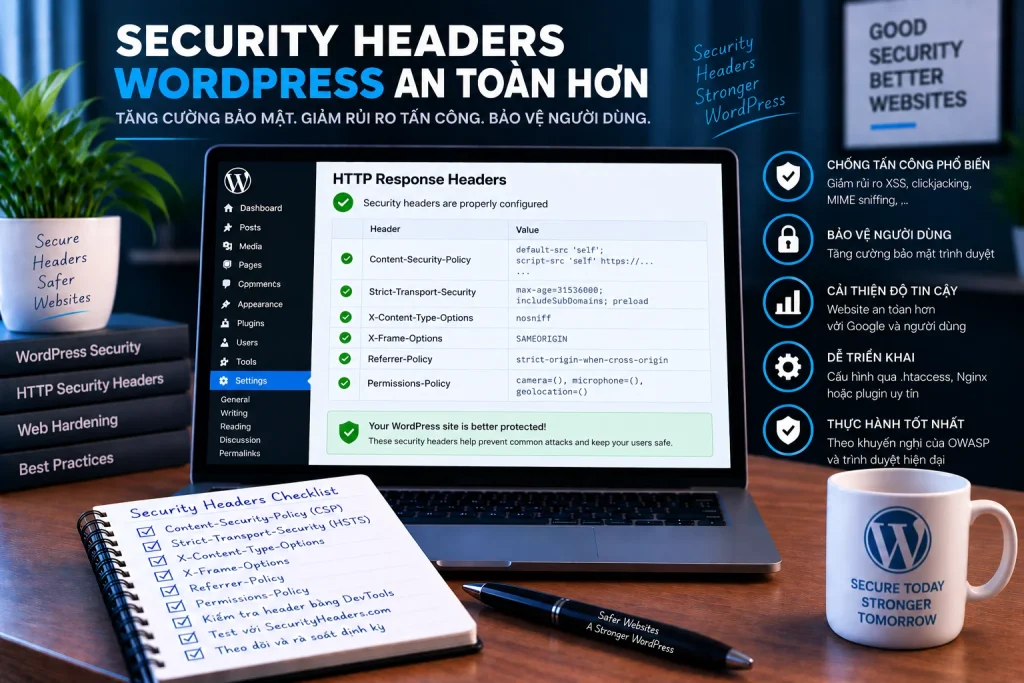
Triển khai Security Headers, CSP và HSTS không làm vỡ Website
Security headers có thể tăng đáng kể khả năng phòng thủ ở browser, nhưng rollout sai có thể làm hỏng chính website cần bảo…
Khôi phục Website sau Security Incident mà không tái nhiễm
Khôi phục website sau security incident không nên được hiểu đơn giản là “restore backup rồi mở lại traffic”. Recovery an toàn chỉ bắt…
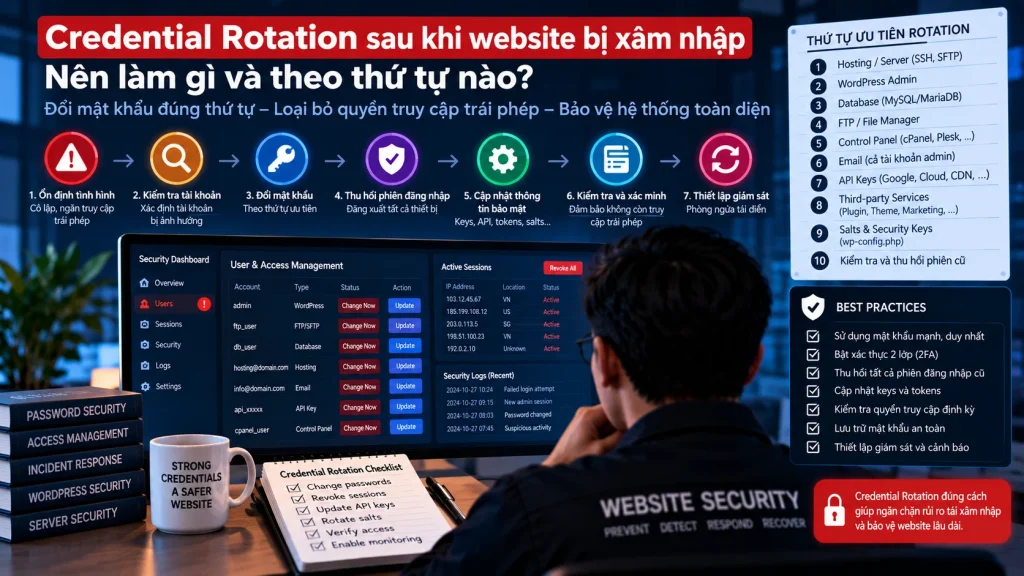
Credential Leak khiến Website bị tái xâm nhập: Điều tra và chặn Re-entry
Một website có thể được cleanup đúng kỹ thuật nhưng vẫn bị tái xâm nhập nếu credential đã lộ trước đó còn hiệu lực.…
Backdoor còn tồn tại sau Cleanup: Vì sao Website tái nhiễm?
Website có thể trông “sạch” ngay sau cleanup nhưng vẫn chưa được eradicated hoàn toàn. Nếu một webshell phụ, MU-plugin, cron job, hidden admin,…
WordPress compromise từ tài khoản Admin bị chiếm quyền
Tài khoản Administrator bị chiếm quyền có thể trở thành đường compromise trực tiếp vì attacker không cần exploit code để tạo thay đổi…
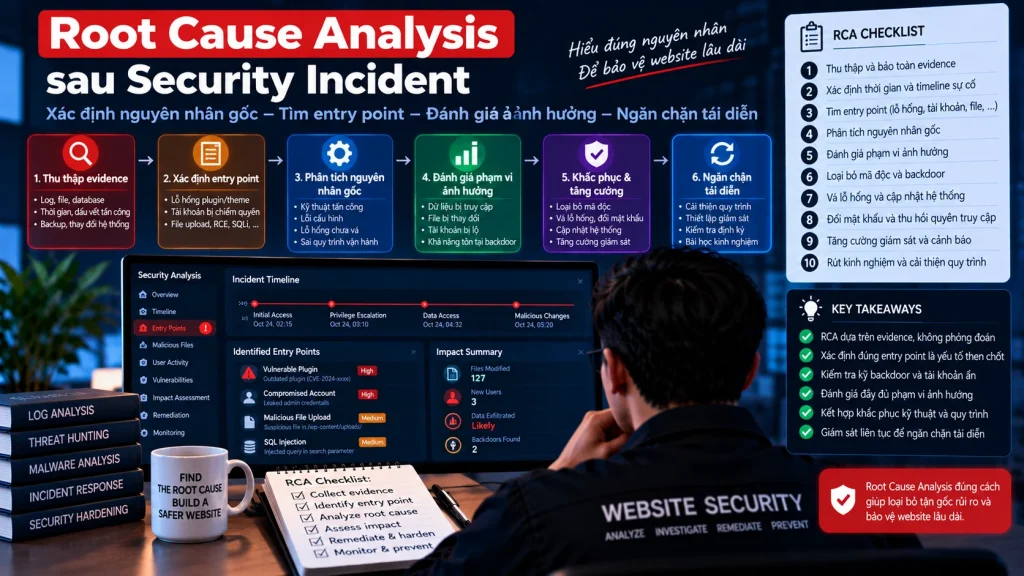
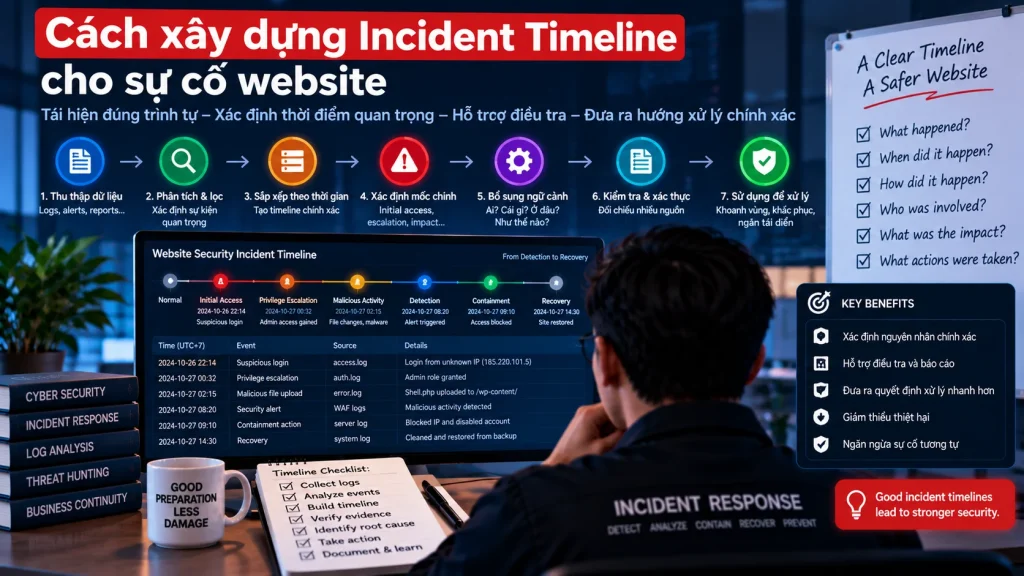
Phân tích Security Incident từ Access Log và Timeline
Access log thường là nguồn evidence đầu tiên giúp tái dựng một security incident, nhưng log đơn lẻ hiếm khi đủ để kết luận…
API Key và File cấu hình bị lộ: Điều tra Secret Exposure
API key, token, database credential hoặc file cấu hình bị lộ không phải là vấn đề “xóa file rồi xong”. Nếu secret từng xuất…
Webshell qua File Upload và PHP Execution trong WordPress
Một chức năng upload tưởng chỉ dùng cho ảnh hoặc tài liệu có thể trở thành đường đưa webshell vào server nếu application chấp…