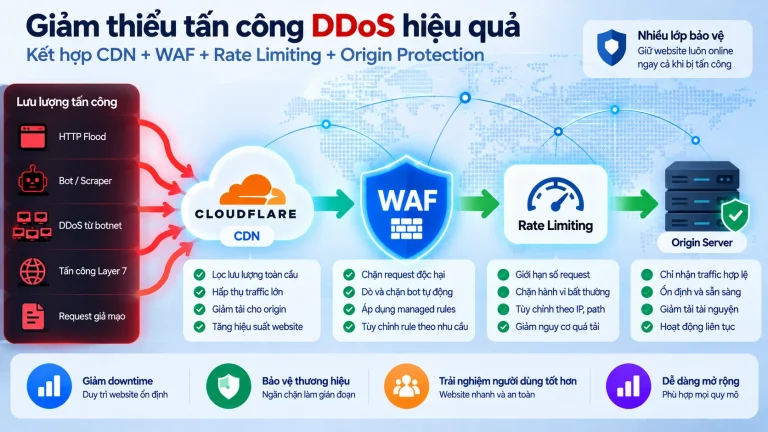
Cách giảm thiểu DDoS cho website: CDN, WAF, Rate Limit và Origin Protection
Giảm thiểu DDoS cho website không nên dựa vào một control duy nhất. Một kiến trúc bền vững…
13/09/2026
WAF, bot mitigation, rate limiting, CDN và các biện pháp giảm thiểu DDoS cho website và ứng dụng web.
Giảm thiểu DDoS cho website không nên dựa vào một control duy nhất. Một kiến trúc bền vững…
13/09/2026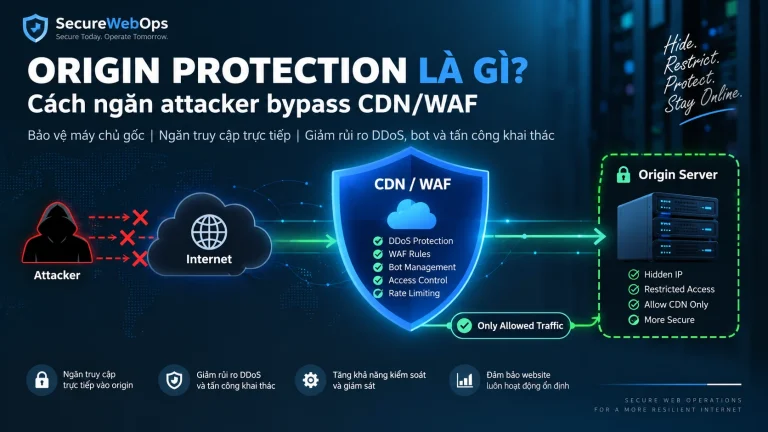
Origin Protection là tập hợp control dùng để bảo đảm origin server chỉ nhận traffic từ những đường…
13/09/2026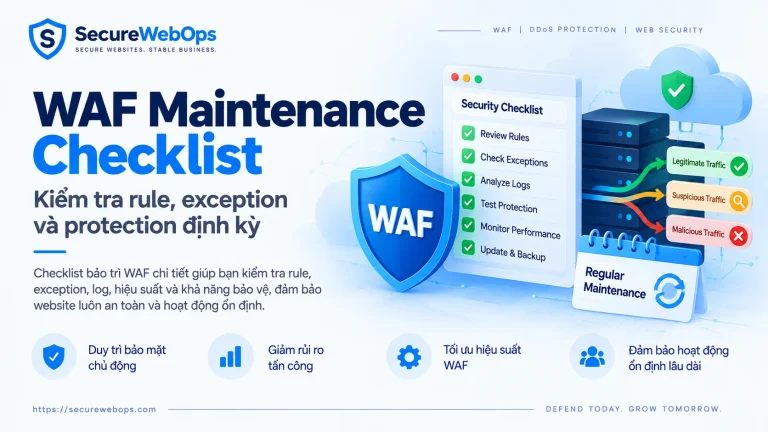
WAF không phải control “bật một lần rồi để đó”. Managed rules thay đổi, application thêm endpoint mới,…
13/09/2026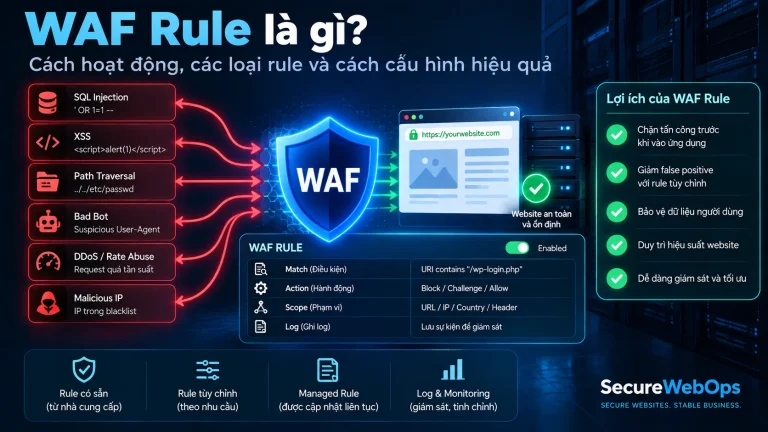
WAF Rule là một policy dùng để nhận diện một nhóm request HTTP/HTTPS và quyết định hành động…
13/09/2026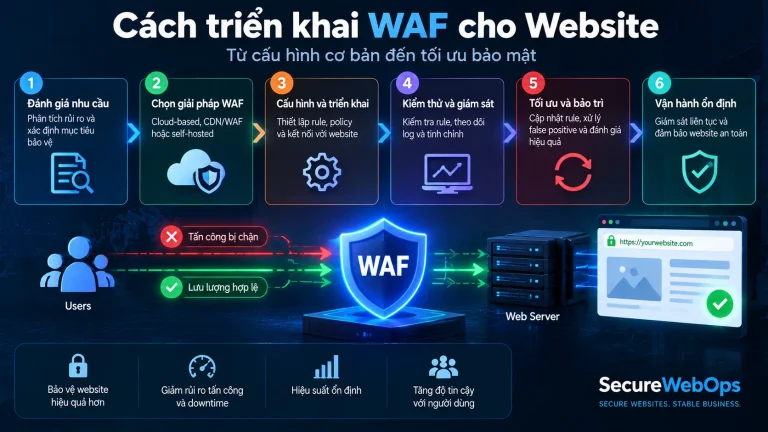
Triển khai WAF an toàn không bắt đầu bằng việc bật càng nhiều rule càng tốt. Mục tiêu…
13/09/2026
WAF Rule là một policy dùng để nhận diện một nhóm request HTTP/HTTPS và quyết định hành động…
13/09/2026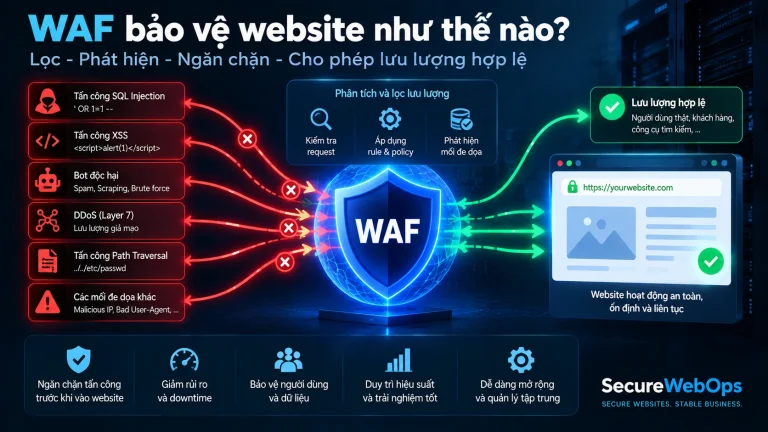
Managed Rules và Custom Rules không phải hai lựa chọn loại trừ nhau. Trong một WAF được vận…
11/09/2026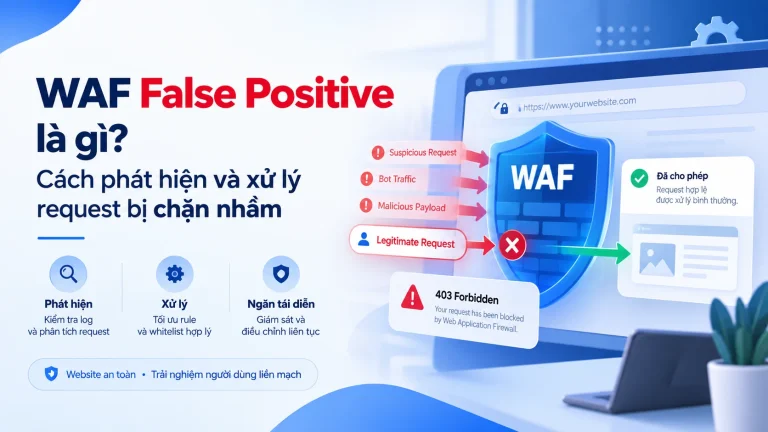
WAF false positive là trường hợp một request hợp lệ bị WAF nhận diện nhầm là độc hại…
11/09/2026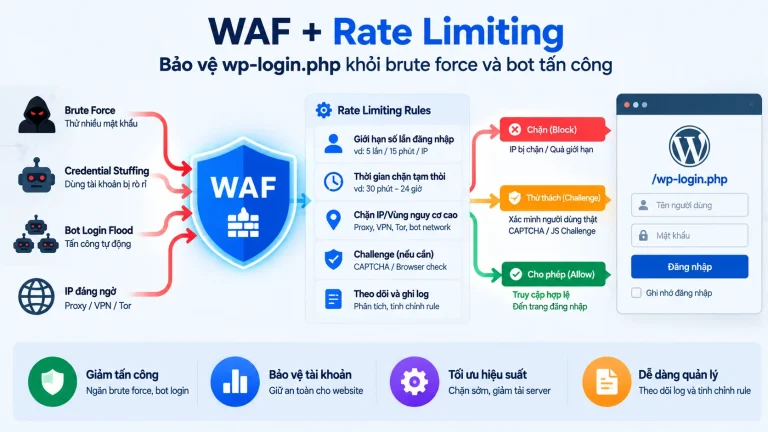
wp-login.php là một trong những endpoint WordPress bị brute-force và credential-stuffing nhắm tới nhiều nhất vì nó public,…
11/09/2026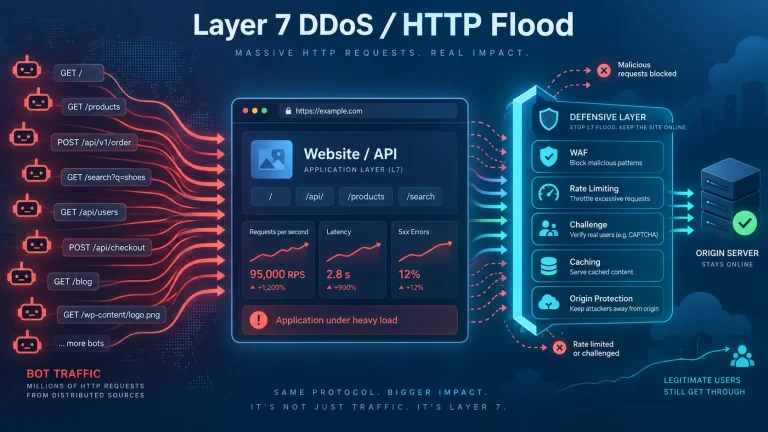
Layer 7 DDoS là tấn công từ chối dịch vụ nhắm vào lớp ứng dụng — nơi website…
13/09/2026
Giảm thiểu DDoS cho website không nên dựa vào một control duy nhất. Một kiến trúc bền vững…
13/09/2026
Origin Protection là tập hợp control dùng để bảo đảm origin server chỉ nhận traffic từ những đường…
13/09/2026
WAF không phải control “bật một lần rồi để đó”. Managed rules thay đổi, application thêm endpoint mới,…
13/09/2026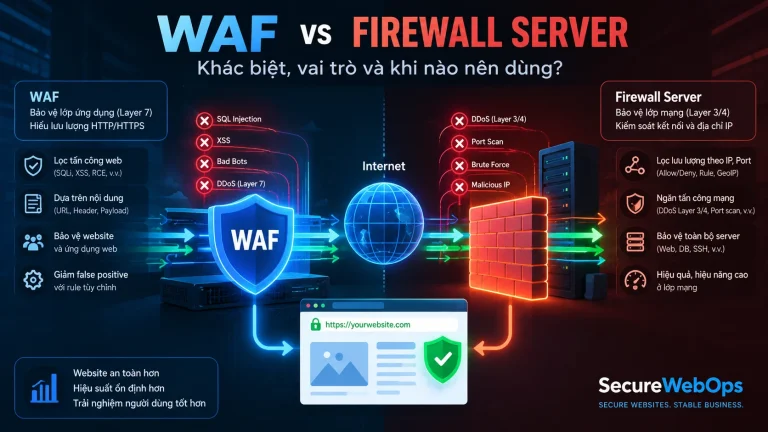
WAF và Firewall Server đều lọc traffic nhưng trả lời hai câu hỏi khác nhau. Firewall Server quyết…
11/09/2026Đội ngũ SecureWebOps sẵn sàng hỗ trợ theo đúng tình trạng và mức độ ưu tiên của bạn.