Chính sách cập nhật WordPress an toàn: auto-update, pilot và rollback
Cách xây chính sách cập nhật WordPress an toàn theo risk: auto-update, backup, pilot/staging, smoke test, rollback và…
18/09/2026
SecureWebOps Knowledge Hub
Tổng hợp hướng dẫn, phân tích và kinh nghiệm thực chiến về bảo mật website, WordPress Security, malware & backdoor, hardening, WAF/DDoS, giám sát và ứng phó sự cố.
Khám phá theo chủ đề
Chọn đúng chủ đề để đi thẳng đến nhóm bài viết và hành trình xử lý phù hợp.
Mới cập nhật
Các bài mới được cập nhật để phản ánh quy trình, kỹ thuật và tình huống vận hành thực tế.
Cách xây chính sách cập nhật WordPress an toàn theo risk: auto-update, backup, pilot/staging, smoke test, rollback và…
18/09/2026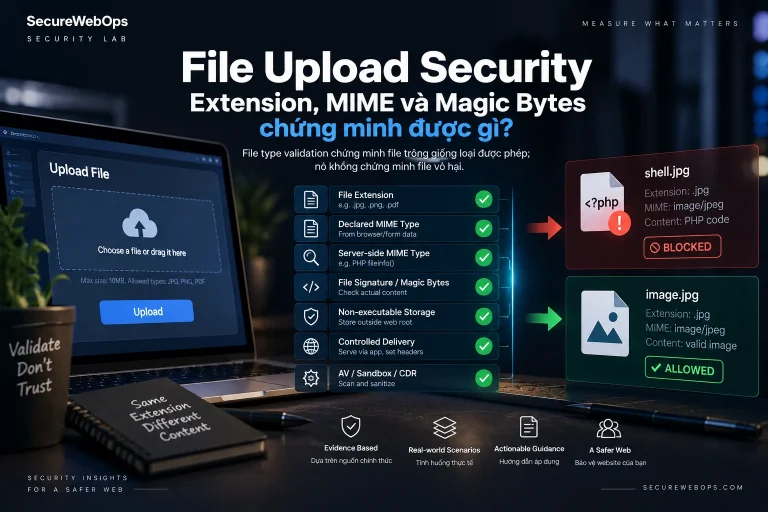
Security Lab đánh giá extension, MIME, magic bytes, storage và delivery controls: mỗi lớp chứng minh được gì…
18/09/2026
Cách bảo mật file upload WordPress bằng MIME validation, least privilege, whitelist hẹp và giảm execution risk trong…
18/09/2026
Checklist áp dụng Least Privilege WordPress: inventory user, review Administrator/custom role, giảm quyền có rollback, service account và…
18/09/2026Toàn bộ thư viện
282 bài viết, sắp xếp theo lần cập nhật gần nhất.
Malware tái xuất hiện sau cleanup không phải lúc nào cũng do file backdoor còn sót. Trên WordPress,…
12/09/2026
Một file PHP thay đổi checksum, timestamp hoặc nội dung không tự động đồng nghĩa website đã bị…
12/09/2026
Redirect lạ, JavaScript injection và SEO spam trên WordPress thường không xuất hiện như ba sự cố độc…
12/09/2026
Một tài khoản Administrator không còn owner rõ ràng là finding nghiêm trọng dù chưa có bằng chứng…
12/09/2026
Một website có thể vượt qua nhiều kiểm tra WordPress thông thường nhưng vẫn tồn tại một exposure…
12/09/2026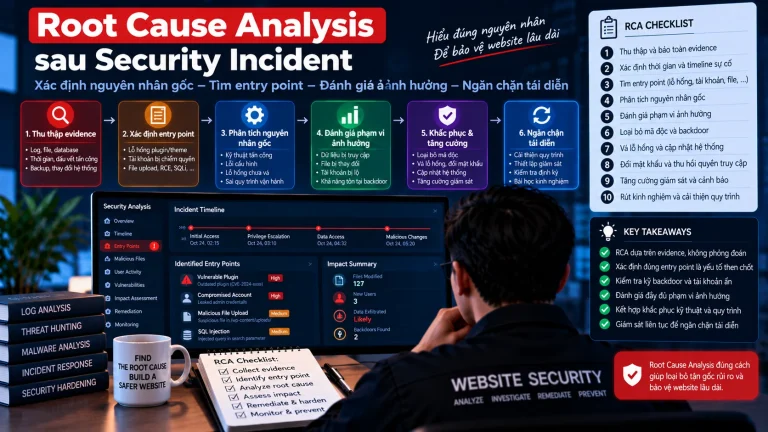
Khôi phục website sau security incident không nên được hiểu đơn giản là “restore backup rồi mở lại…
12/09/2026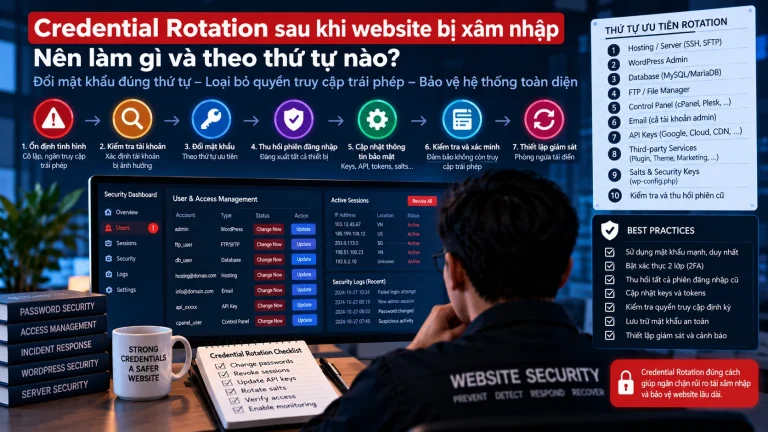
Một website có thể được cleanup đúng kỹ thuật nhưng vẫn bị tái xâm nhập nếu credential đã…
12/09/2026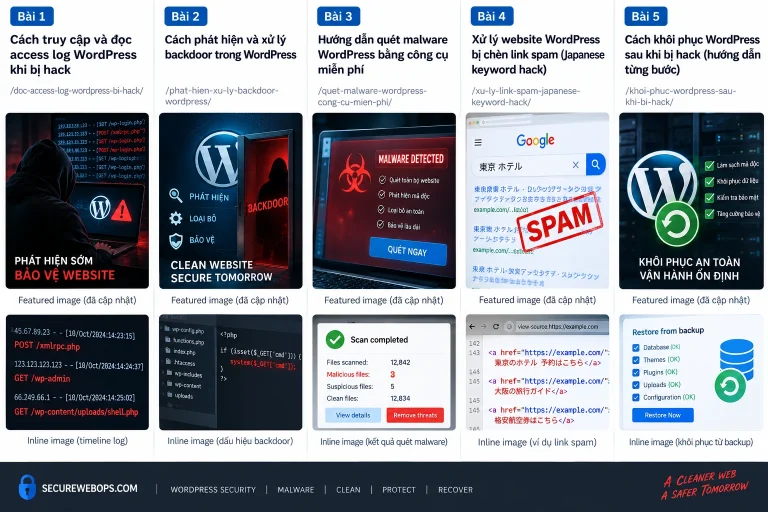
Website có thể trông “sạch” ngay sau cleanup nhưng vẫn chưa được eradicated hoàn toàn. Nếu một webshell…
12/09/2026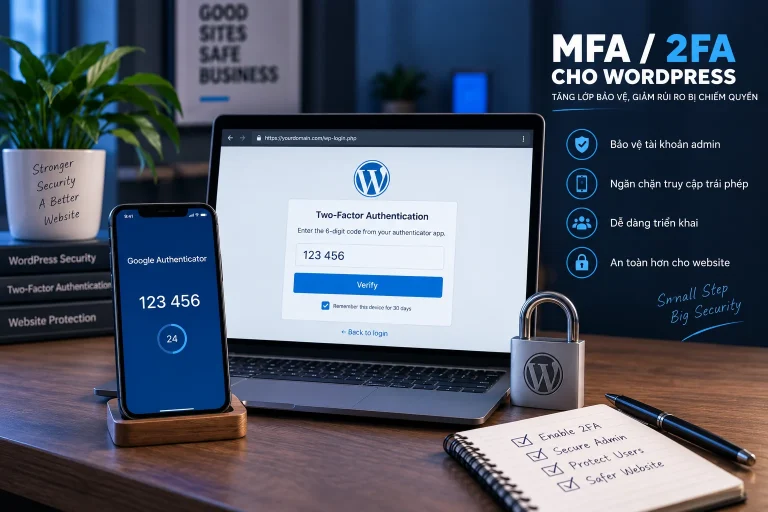
Tài khoản Administrator bị chiếm quyền có thể trở thành đường compromise trực tiếp vì attacker không cần…
12/09/2026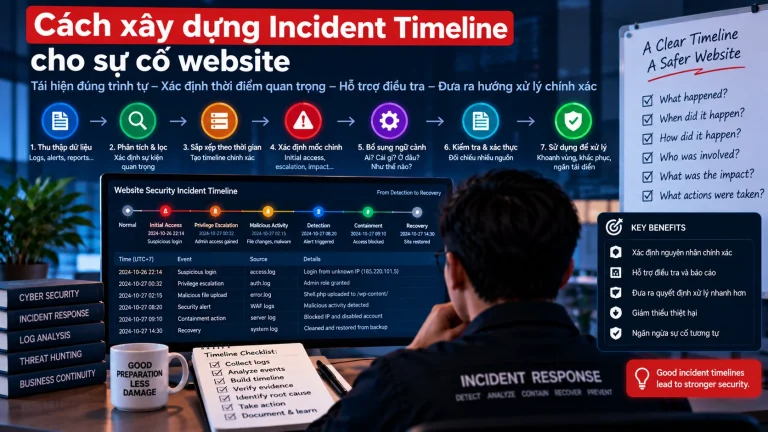
Access log thường là nguồn evidence đầu tiên giúp tái dựng một security incident, nhưng log đơn lẻ…
12/09/2026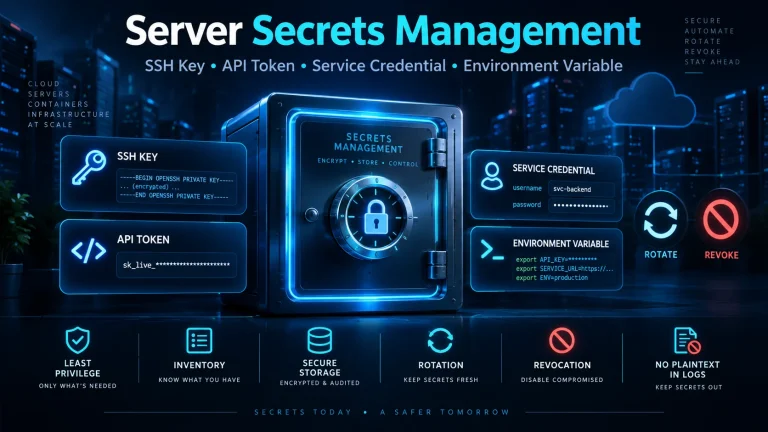
API key, token, database credential hoặc file cấu hình bị lộ không phải là vấn đề “xóa file…
12/09/2026
Shared Responsibility chỉ hoạt động khi từng control có owner rõ ràng. Khoảng trống nguy hiểm xuất hiện…
12/09/2026Cần hỗ trợ thực tế?
Nếu website đang có dấu hiệu bị hack, nhiễm mã độc, bị tấn công hoặc cần hardening, SecureWebOps có thể hỗ trợ đánh giá theo tình trạng cụ thể.