Chính sách cập nhật WordPress an toàn: auto-update, pilot và rollback
Cách xây chính sách cập nhật WordPress an toàn theo risk: auto-update, backup, pilot/staging, smoke test, rollback và…
18/09/2026
SecureWebOps Knowledge Hub
Tổng hợp hướng dẫn, phân tích và kinh nghiệm thực chiến về bảo mật website, WordPress Security, malware & backdoor, hardening, WAF/DDoS, giám sát và ứng phó sự cố.
Khám phá theo chủ đề
Chọn đúng chủ đề để đi thẳng đến nhóm bài viết và hành trình xử lý phù hợp.
Mới cập nhật
Các bài mới được cập nhật để phản ánh quy trình, kỹ thuật và tình huống vận hành thực tế.
Cách xây chính sách cập nhật WordPress an toàn theo risk: auto-update, backup, pilot/staging, smoke test, rollback và…
18/09/2026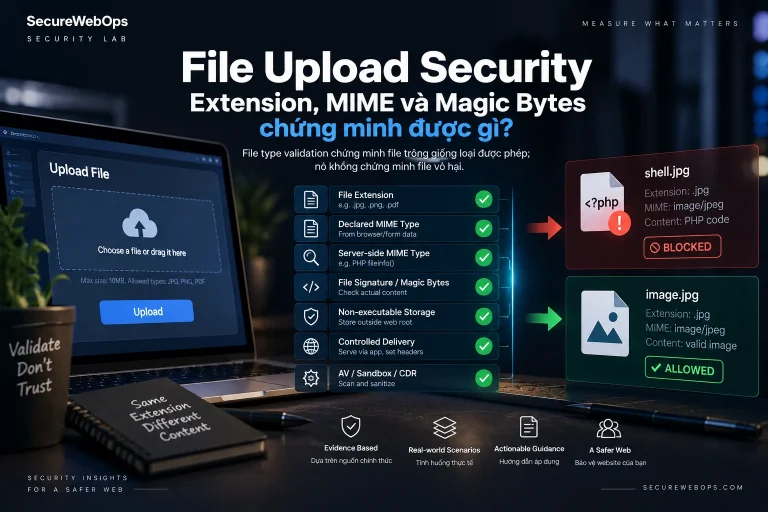
Security Lab đánh giá extension, MIME, magic bytes, storage và delivery controls: mỗi lớp chứng minh được gì…
18/09/2026
Cách bảo mật file upload WordPress bằng MIME validation, least privilege, whitelist hẹp và giảm execution risk trong…
18/09/2026
Checklist áp dụng Least Privilege WordPress: inventory user, review Administrator/custom role, giảm quyền có rollback, service account và…
18/09/2026Toàn bộ thư viện
282 bài viết, sắp xếp theo lần cập nhật gần nhất.
Website Hardening chỉ có ý nghĩa nếu làm giảm exposure thật sự, không phải chỉ tăng số lượng…
13/09/2026
Shared Responsibility trong Website Security là nguyên tắc phân chia trách nhiệm bảo mật giữa chủ website và…
13/09/2026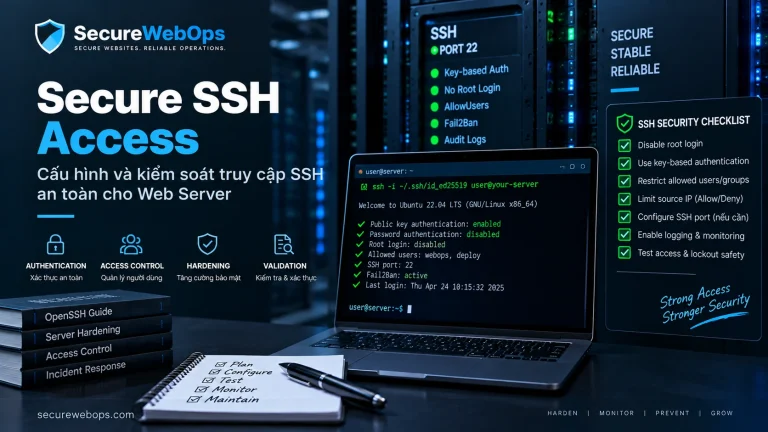
SSH Hardening tập trung vào remote access: effective sshd config, root login, authentication method, allowed users/groups, source network,…
13/09/2026
Managed Security Scope là ranh giới mô tả chính xác tài sản nào được quản lý, capability nào…
13/09/2026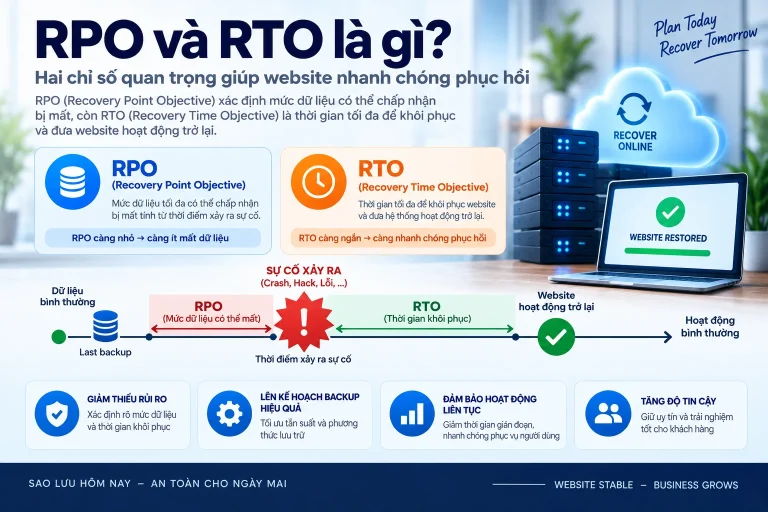
RPO và RTO giúp xác định mức dữ liệu có thể mất và thời gian website cần phục…
13/09/2026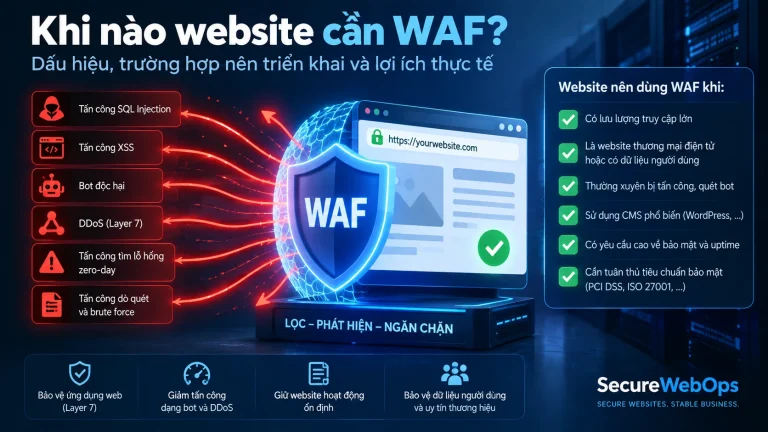
Website không cần WAF chỉ vì “mọi website đều nên có WAF”. Quyết định hợp lý phải dựa…
13/09/2026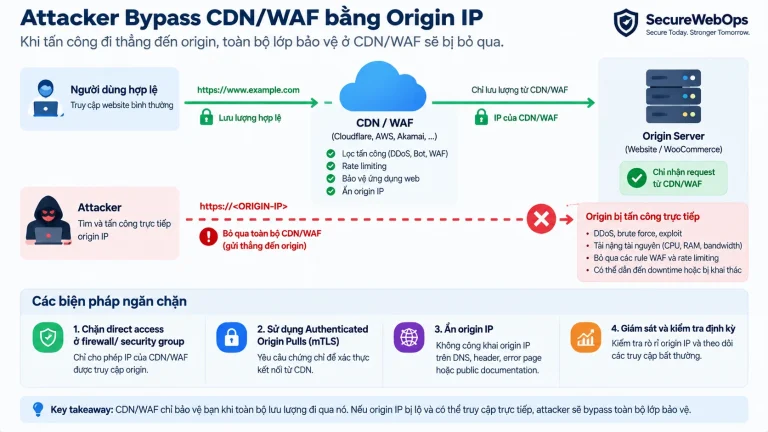
Bài phân tích này xem xét tình huống attacker biết origin IP và gửi request trực tiếp để…
13/09/2026
Một tài khoản Administrator xuất hiện mà team không nhận diện được cần được xem là security signal…
12/09/2026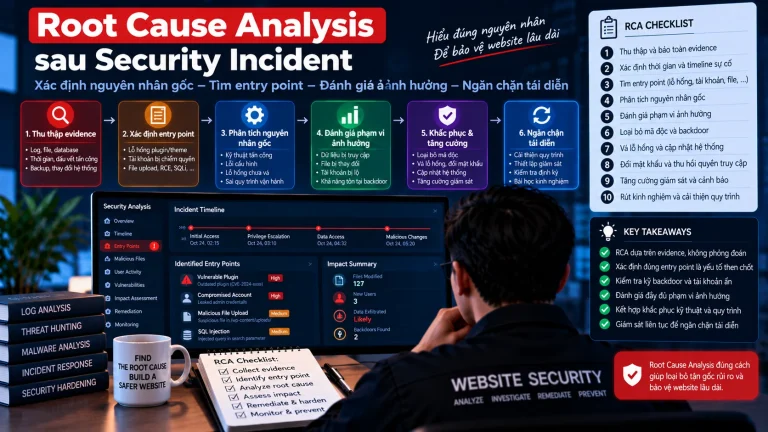
Cleanup malware chỉ là một phần của recovery. Website chỉ nên được bàn giao lại cho vận hành…
12/09/2026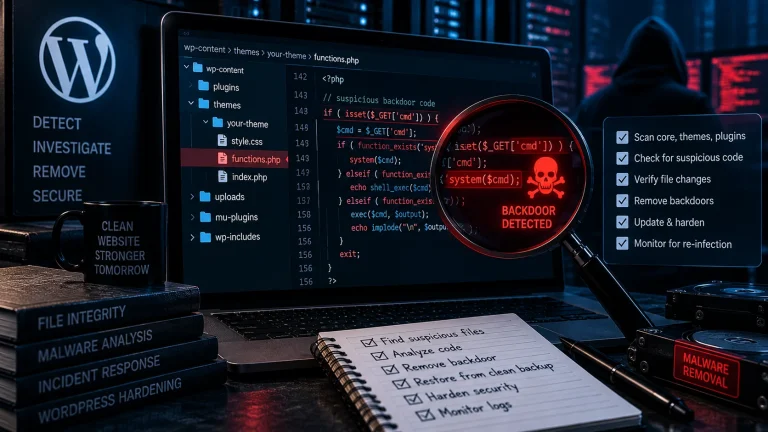
PHP backdoor hoặc mã độc nằm trong wp-config.php, .htaccess, index.php hay một file bootstrap/configuration có mức độ ảnh…
12/09/2026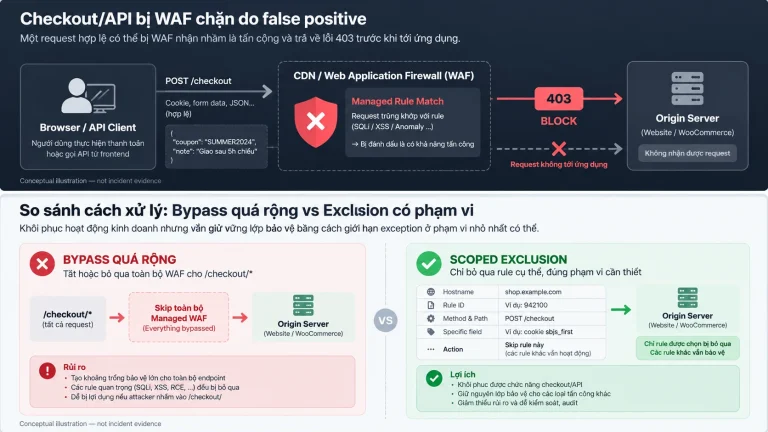
Case type: Scenario Analysis. Problem owner: WAF false positive chặn legitimate checkout/API traffic. Lưu ý evidence: bài này…
12/09/2026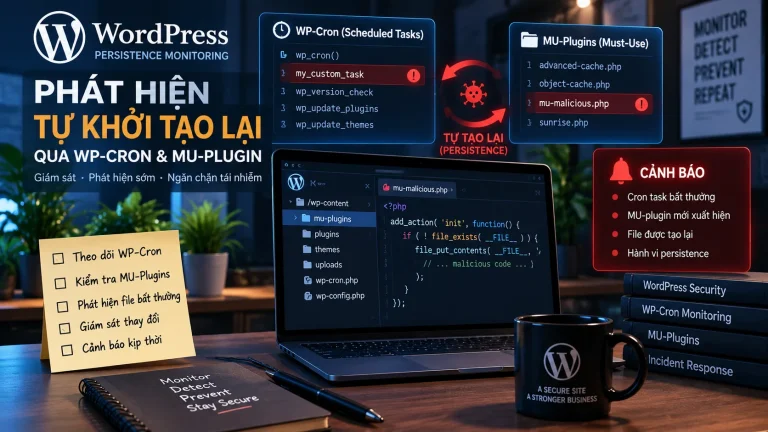
Một tài khoản Admin lạ, một plugin không rõ nguồn gốc và một MU-plugin bất thường có thể…
12/09/2026Cần hỗ trợ thực tế?
Nếu website đang có dấu hiệu bị hack, nhiễm mã độc, bị tấn công hoặc cần hardening, SecureWebOps có thể hỗ trợ đánh giá theo tình trạng cụ thể.